
現代のデータセンターやエンタープライズネットワークでは、ネットワーク監視インフラストラクチャスイッチング層やルーティング層そのものと同じくらい重要になってきています。ハイブリッドクラウド、仮想化、マイクロサービス、40G/100G高速リンクが標準となるにつれ、SPANポート、管理されていないTAP、アドホックなツール接続に基づいて構築された従来の監視アーキテクチャは、次の3つの深刻な問題点によって崩壊しつつあります。
(1)ツールの過剰利用監視ツールは、処理能力を超える大量の集約トラフィックで溢れかえり、パケットの損失、分析の不完全性、そしてセキュリティ投資の無駄遣いにつながる。
(2)東西方向の交通における死角: サーバー間の横方向のトラフィック(データセンター全体のトラフィックの70~80%を占めることが多い)は目に見えないため、横方向の攻撃、パフォーマンスのボトルネック、アプリケーションの問題が隠蔽されてしまう。
(3)監視中のパケット損失SPANセッションは負荷がかかるとトラフィックをドロップし、管理されていない集約は輻輳を引き起こし、トラフィック処理の欠落は不完全なフォレンジック、誤検出、コンプライアンス違反につながります。
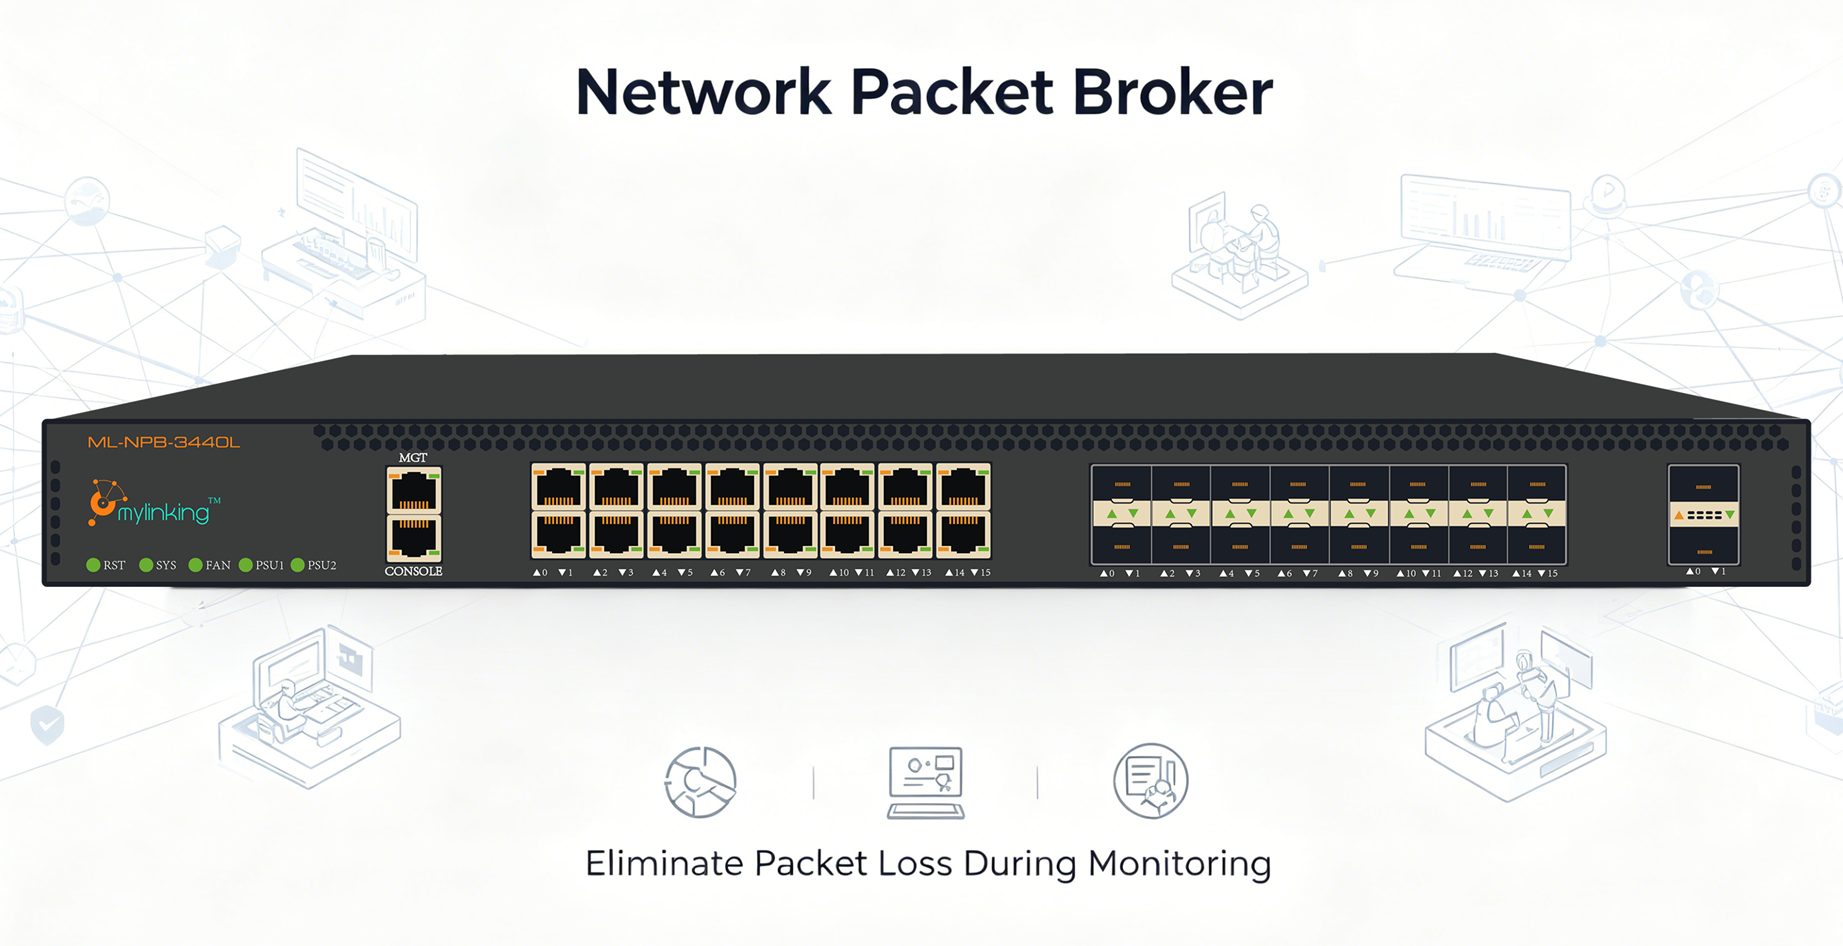
これらの課題を大規模に解決するために、MylinkingはML-NPB-3440L ネットワークパケットブローカー—強力な国内製チップネットワーク可視化ソリューション320Gbpsの全二重トラフィック処理、マルチレートインターフェースの柔軟性(1G/10G/40G/100G)、および高度なL2~L7インテリジェンスに対応するように設計されています。トラフィックの収集、集約、フィルタリング、負荷分散、トンネリング処理、およびインテリジェントな配信を統合することで、監視の非効率性を排除し、エンドツーエンドの可視性を提供し、セキュリティ、パフォーマンス、コンプライアンス、および分析ツールにおいて不要なパケット損失をゼロにすることを保証します。
この技術ホワイトペーパーでは、ML-NPB-3440Lアーキテクチャ、コア機能、トラフィック処理エンジン、インターフェース設計、導入ユースケース、測定可能なビジネス成果など、その詳細を網羅しています。Google SEO およびエンタープライズ技術担当者向けに設計されたこのドキュメントは、このプラットフォームを最新の基盤レイヤーとして位置付けています。40G/100Gネットワーク監視そして回復力があるネットワーク監視インフラストラクチャ.
1. 概要:Mylinking ML-NPB-3440L ネットワークパケットブローカー
のMylinking ML-NPB-3440L1Uラックマウント型、高密度ネットワークパケットブローカー(NPB)あらゆるネットワークセグメントからのトラフィックを統合、最適化、分散し、あらゆる監視ツールやセキュリティツールに配信するために専用設計されています。完全に混在したインターフェースセットをサポートしています。
○16個の10/100/1000M RJ45銅製ポート
○16個の1/10GE SFP+光ファイバーポート
○40GE QSFPポート×1
○100GE QSFP28ポート×1(40GE互換)
○専用の帯域外管理ポート
ノンブロッキングスイッチング容量320Gbps全二重ML-NPB-3440Lは、トラフィック負荷が最大でも真のラインレート処理をサポートします。国内製の高性能チップセットとマルチコアCPUアーキテクチャを搭載し、ワイヤースピードでのトラフィック複製、集約、フィルタリング、負荷分散、パケットスライシング、VLAN書き換え、トンネリングプロトコル処理(VXLAN、GRE、ERSPAN、MPLS、GTP、IPinIP)、ナノ秒単位のタイムスタンプ、および動的なトラフィック分散を実現します。
収束したネットワーク可視化ソリューションML-NPB-3440Lは、TAP、SPAN/ミラーポート、光スプリッタ、仮想環境からのトラフィックを一元化します。生パケットをツールの要件に合わせて前処理し、必要なトラフィックのみを適切なツールに適切なレートで転送します。これにより、ツールの過剰利用、削除します東西方向の交通における死角、そして根絶する監視中のパケット損失―現代のネットワーク運用において、最もコストのかかる3つの障害。
このデバイスは両方をサポートしていますファイバータップそしてスパン/ミラー複数の導入モードに対応しているため、新規データセンターの設計にも、既存のエンタープライズネットワークの改修にも同様に効果的です。WebベースのGUI、CLI、SSH、TELNET、SNMP、SYSLOGによるライフサイクル管理機能に加え、RADIUS/TACACS+による安全なロールベースのアクセス制御も提供します。
安定性、拡張性、可視性を備えたシステムを構築する組織向けネットワーク監視インフラストラクチャMylinking ML-NPB-3440Lは単なるアクセサリではなく、可視性を実現するための基盤となるスイッチングレイヤーです。
2. 現代のネットワーク監視における3つの重要な課題
ML-NPB-3440Lの技術的能力を検証する前に、このネットワークパケットブローカー解決する。
2.1 ツールの過剰利用:無駄な投資と不完全な分析
ツールの過剰利用監視ツールへの入力帯域幅の合計が、そのリアルタイム処理能力を超えた場合に発生します。一般的な根本原因は次のとおりです。
○複数の10Gまたは40Gリンクを単一の10Gツールポートに集約する
○トラフィックストリーム全体を複数のツールに同時に複製する
○(ノイズを含む)すべてのトラフィックを、特定の分析用に設計されたツールに送信する
○トラフィックフィルタリング、ロードバランシング、またはスライシング機能が欠落している
結果は壊滅的だ。
○ツール入力部でパケットがドロップされました
○IDS/IPSが脅威を見逃す
○フォレンジックツールがセッションコンテキストを失う
○APM/NPMツールは歪んだパフォーマンス指標を生成する
○セキュリティチームは盲目的な楽観主義で活動している
業界調査によると、SPANのみまたは管理されていないTAPアーキテクチャを使用している組織は、通常、次のような状況に陥ります。15~40%の有効なツール過剰利用ピーク時間帯には、高額なセキュリティおよび監視への投資が部分的に無効になってしまう。
2.2 東西方向の交通における死角:横方向の損傷の最大の原因
現代のデータセンターは、東西交通—境界内におけるサーバー間、コンテナ間、およびVM間の通信。業界データは一貫して以下のことを示しています。
○東西方向の交通はデータセンター全体のトラフィックの70~85%
○高度なサイバー攻撃の80%は横方向の移動を利用している最初の妥協後
○組織の90%は、横方向のトラフィックを完全に把握できていない。
従来のアーキテクチャはインターネット境界(南北方向)での監視に重点を置いており、内部トラフィックは見えません。攻撃者はこれを悪用します。東西方向の交通における死角に:
○サーバー間を横方向に移動する
○権限昇格
○データを盗み、準備する
○ランサムウェアを展開する
○数週間から数ヶ月間、検出されずに活動を続ける
TAPsやSPANセッションが展開されている場合でも、中央集権的なネットワークパケットブローカーこれは、内部セグメント間でトラフィックを効率的に集約、フィルタリング、または負荷分散できないことを意味します。結果として、監視されているように見えるネットワークは、目に見えないリスクに満ちています。
2.3 監視中のパケット損失:コンプライアンス違反と目に見えない障害
監視中のパケット損失これはしばしば無害または避けられないものと誤解される。しかし実際には、監視データに対する信頼を損なう。
○スイッチの輻輳時にSPANポートがパケットをドロップする
○バックプレッシャーなしの集約はバッファオーバーフローを引き起こす
○タイムスタンプとレプリケーションが欠落すると、セッションの整合性が損なわれる。
○トンネル化されたトラフィックは、標準的なツールでは読み取れず、破棄される。
その結果としては、以下のようなものが挙げられます。
○完全なインシデントフォレンジックを実施できない
○PCI DSS、HIPAA、GDPR、SOX監査に不合格
○観測されないマイクロバーストとパフォーマンスの問題
○セキュリティツールに攻撃シーケンスが欠落している
○ネットワークチームはSLAを検証できない
金融、医療、電子商取引、政府などの業界では、監視中のパケット損失これは単なる業務上の迷惑ではなく、事業および法令遵守上の責任問題である。
のMylinking ML-NPB-3440L ネットワークパケットブローカー専用設計のハードウェア、インテリジェントなトラフィック処理、エンドツーエンドの可視化アーキテクチャにより、これら3つの問題点をすべて解消します。
3. コアバリュープロポジション:ML-NPB-3440Lが重要な監視課題をどのように解決するか
ML-NPB-3440Lは、将来を見据えた構築と同時に、業界の3つの危機を直接解決するように設計されています。ネットワーク可視化ソリューション.
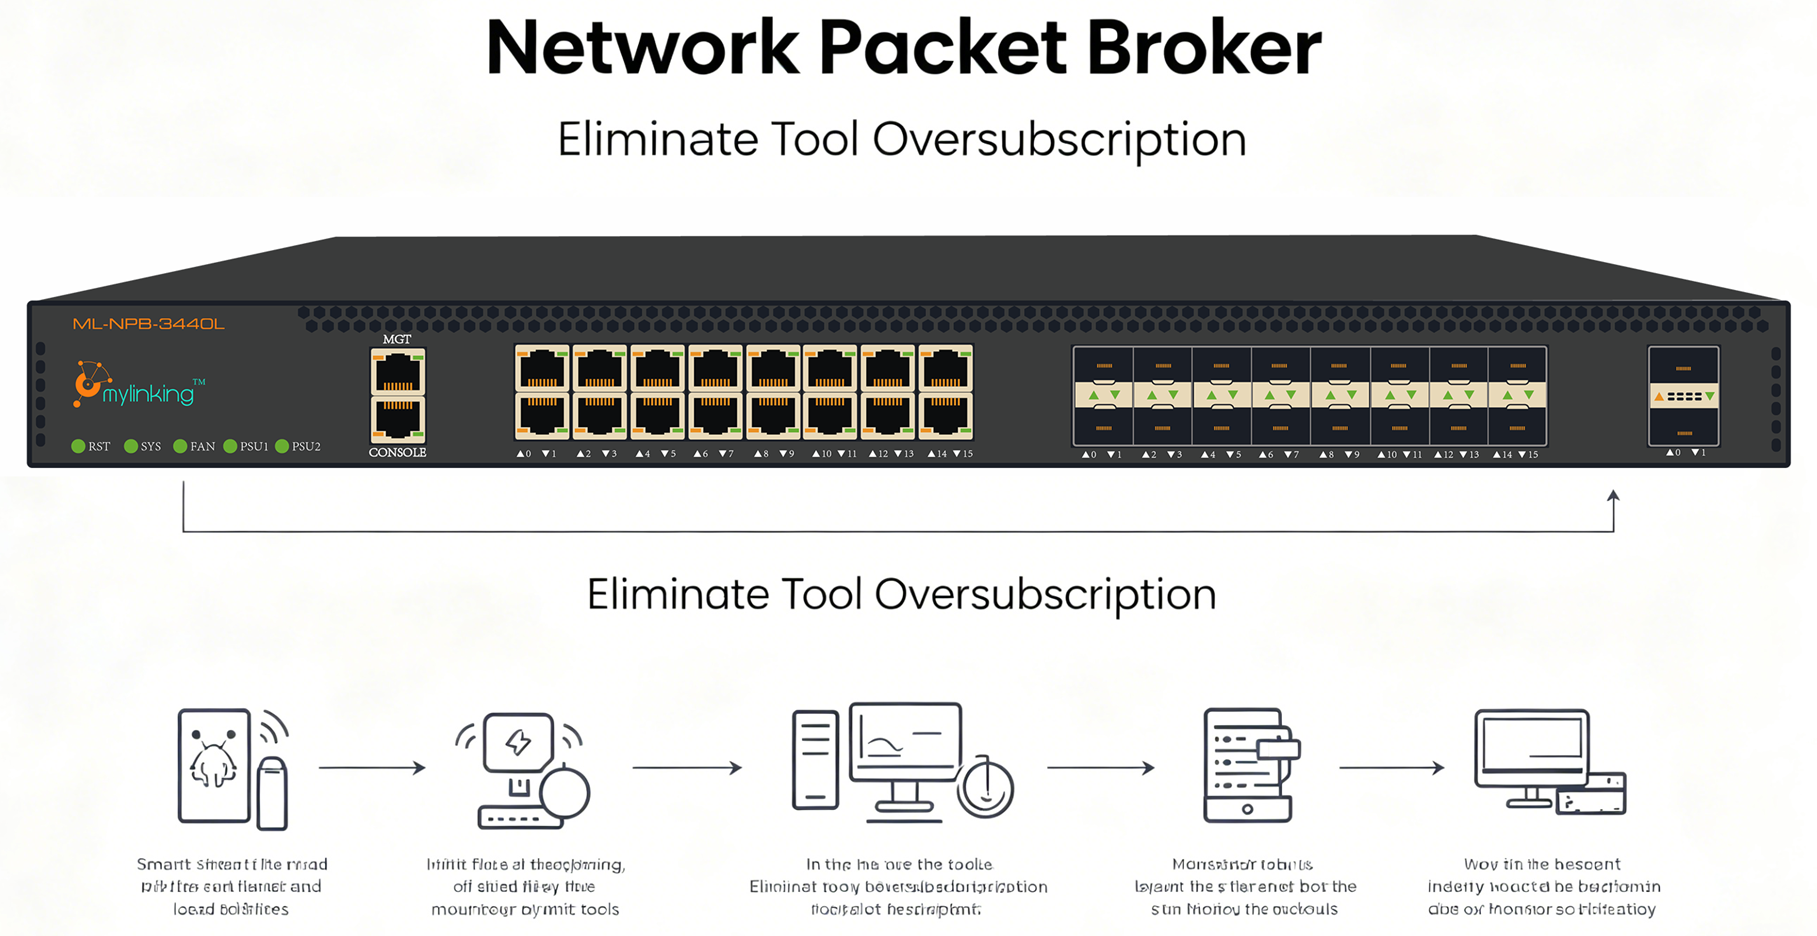
3.1 ツールの過剰利用を解消する
○インテリジェントなL2~L7フィルタリング各ツールには関連性の高いトラフィックのみを送信する
○動的負荷分散ツールクラスタ全体にセッションを分散します
○パケットスライシングヘッダーのインテリジェンスを損なうことなくペイロード帯域幅を削減します。
○トラフィック集約およびレプリケーション制御工具の浸水を防ぐ
○ポートブレイクアウト(100G → 4×25G、40G → 4×10G) トラフィックレートをツール容量に合わせる
○優先転送重要なトラフィックが最初にツールに到達することを保証します
3.2 東西方向の交通における死角の解消
○トップオブラック(ToR)、アグリゲーション、コアレイヤーからのデータ収集を一元化します。
○銅線、光ファイバー、1G/10G/40G/100Gの混合レートに対応し、広範囲をカバーします。
○VXLAN/GRE/GTP/MPLSをデカプセル化して内部ペイロードを公開します。
○サーバー間の横方向のトラフィックフローについて、エンドツーエンドのトラフィック可視性を提供します。
○仮想ワークロードと物理ワークロード全体にわたるセキュリティとパフォーマンスの監視を可能にする。
○東西トラフィックに隠されたマップアプリケーションの依存関係
3.3 監視中のパケット損失を排除する
○320Gbpsのノンブロッキングスイッチングファブリックが輻輳を解消します
○ハードウェアベースの転送により、回線速度負荷時でもパケット損失ゼロが保証されます。
○トラフィックバッファリングとマイクロバースト測定機能を内蔵
○ナノ秒単位のタイムスタンプは、シーケンスとタイミングの完全性を維持します。
○フェイルセーフ出力ポート冗長性により、ツール側の損失を防ぎます
○シングルファイバー伝送のサポートにより、信頼性の高いカバレッジが拡大
○ロスレス複製、集約、および配信
これらの問題を解決することで、ML-NPB-3440Lはネットワーク監視インフラストラクチャ断片的で情報損失の多い後付け的な要素から、信頼性が高く高性能な観測基盤へと進化させる。
4. ハードウェアアーキテクチャとインターフェース設計
ML-NPB-3440Lは、高密度データセンター向けに設計された1Uショートデプスシャーシ(445mm×505mm×44mm)を採用しています。冗長電源、産業グレードの耐環境性能、国産高性能チップセットを搭載し、24時間365日の連続稼働に対応します。
4.1 インターフェース構成(完全混合レート設計)
ML-NPB-3440Lは、真のマルチレートの柔軟性をサポートし、新旧のインフラストラクチャ全体にわたる監視を統合します。
○16×10/100/1000M RJ45: 既存回線、キャンパス回線、および支店回線向けの銅線アクセス
○16×1/10GE SFP+サーバーファーム、仮想化クラスタ、および中速コアリンク向けの光ファイバー
○1×40GE QSFP高速集約とアップリンク
○1×100GE QSFP28超高速100Gキャプチャ(40G対応)
○1× 10/100/1000M 管理: 専用の帯域外管理
このインターフェースの組み合わせにより、ML-NPB-3440Lはユニバーサルなネットワークパケットブローカーのために:
○従来の1G銅線
○仮想化された10Gサーバーエリア
○40G集約レイヤー
○100Gコアおよびバックボーンリンク
4.2 パフォーマンスとスイッチング容量
○総処理能力: 320Gbps 全二重
○建築: 国産チップ + マルチコアCPU
○転送方法ハードウェアアクセラレーション、ラインレート、ノンブロッキング
○力: 1+1冗長構成のAC/DC電源(AC 110~240VまたはDC -48V)
○最大消費電力: 200W
○MTBFキャリアグレードのデータセンター運用に最適化されています
4.3 信頼性に関する特徴
○1+1冗長電源(RPS)
○ポート冗長化ツールポートのプライマリ/バックアップフェイルオーバー
○インターフェース発振保護
○交通マイクロバースト測定
○動作温度: 0℃~50℃
○湿度: 10~95% 非結露
○ラックが密集する環境向けに強化されたシャーシ
このハードウェアプラットフォームにより、ML-NPB-3440Lはあらゆるシステムの恒久的な基盤として機能することができます。ネットワーク監視インフラストラクチャ.
5. 詳細解説:インテリジェントなトラフィック処理機能
ML-NPB-3440Lの最大の強みは、包括的なワイヤースピードのトラフィック処理エンジンを搭載していることです。すべての機能が性能低下なく、フルラインレートで同時に動作します。
5.1 主要なトラフィック操作機能
5.1.1 トラフィックの複製
○1対Nの複製:1つの入力 → 多数のツール
○N対M集約:複数の入力をマージ → 多数のツール
○IDS、NPM、APM、SIEM、フォレンジック、コンプライアンス向けのロスレスコピー
5.1.2 トラフィック集約
○低速リンクを高速ツールフィードに統合する
○ツールポート数の要件を削減する
○ケーブル配線とアーキテクチャを簡素化する
5.1.3 トラフィックの分散
○ホワイトリスト/ブラックリスト/カスタムルールを使用したポリシーベースの配信
○プロトコル、アプリケーション、IPアドレス、ポート、VLAN、またはパケット署名に基づいて配布します。
○ツールが分析対象として設計されたトラフィックのみを受信するようにしてください。
5.1.4 インテリジェントフィルタリング(L2~L7)
ML-NPB-3440Lは、超微細フィルタリングに対応しており、ノイズを除去し、工具負荷を軽減します。
○イーサネットタイプ、VLAN、TTL
○IP 7タプル、フラグメンテーション、TCPフラグ
○パケット特性とペイロードパターン
○最初の128バイトのカスタムオフセットキーのマッチング
○アプリケーション層識別(L7)
フィルタリングは、ツールの過剰利用.
5.1.5 負荷分散
○ハッシュベースの負荷分散(L2~L7の特性)
○セッションを考慮した、重み付けに基づく分配
○ツールクラスタ全体でセッションの整合性を確保します
○リンク状態に応じて動的に調整します
○単一のツールが過負荷になるのを防ぎます
5.1.6 VLANのタグ付け/タグ解除/置換
○VLANタグの追加、削除、または書き換え
○複数のソースを論理的な監視ドメインにマッピングする
○ツール解析と相関関係を簡素化する
5.1.7 パケットスライシング
○パケットを64~1518バイトに分割する
○ペイロードを切り詰める際に、L2~L4ヘッダーを保持する
○ツールの帯域幅消費量を大幅に削減
○大量処理環境において不可欠
5.1.8 パケット転送の優先順位
○ビジネス上の重要度に基づいてトラフィックの優先順位を付ける
○重要なアプリケーションの監視を保護する
○混雑時の分析の抜け漏れを防ぐ
5.1.9 出力ポートの冗長性
○プライマリツールポートとセカンダリツールポート間の自動フェイルオーバー
○メンテナンス時や故障時にツール側のパケット損失を防ぐ
○継続的なコンプライアンスとセキュリティの可視性を確保する
5.2 トンネリングプロトコルの処理(東西間の可視性にとって重要)
現代のデータセンターはオーバーレイトンネルを使用してネットワークを仮想化および拡張しますが、トンネルは東西方向の交通における死角ML-NPB-3440Lは、完全なデカプセル化とインテリジェンスにより内部トラフィックを公開します。
5.2.1 サポートされているトンネルプロトコル
○VXLAN
○GRE
○エルスパン
○MPLS
○GTP
○IPinIP
5.2.2 トンネル機能
○トンネルプロトコル識別トンネルタイプの自動検出
○内層/外層のマッチング: 内部ヘッダーまたは外部ヘッダーに基づいてフィルタリングします
○トンネルヘッダーの剥離VXLAN/GRE/MPLS/GTPヘッダーを削除します。
○トンネル終端: カプセル化されたトラフィックをネットワークから直接受け入れる
○トンネルカプセル化出力リモートツール用にERSPANに再カプセル化する
トンネルを処理することでネットワークパケットブローカーML-NPB-3440Lレイヤーは、暗号化および仮想化された東西トラフィックを標準ツールで完全に可視化します。
5.3 タイムスタンプと精密フォレンジック
○ナノ秒精度のタイムスタンプ
○NTPサーバーとの同期
○パケットに挿入されたタイムスタンプ
○障害分析、攻撃追跡、およびパフォーマンス測定に不可欠
○タイミングエラーを解決します監視中のパケット損失
5.4 リアルタイムパケットキャプチャ
○ポートレベルおよびポリシーレベルのライブキャプチャ
○5タプルフィルタリング
○即時トラブルシューティング
○法医学レベルの録音
5.5 シングルファイバー伝送
○10G/40G/100Gのシングルファイバー送受信に対応
○光ファイバー敷設コストを削減する
○光ファイバーインフラが限られている地域にも監視範囲を拡大する
5.6 ポートブレイクアウト
○100G QSFP28 → 4×25GE
○40G QSFP → 4×10GE
○高速リンクを低速ツールの容量に合わせる
○ツールのボトルネックを解消する
5.7 交通状況の完全な可視化と視覚化
ML-NPB-3440Lはエンドツーエンドのネットワーク可視化ソリューションダッシュボード:
○交通構成
○リアルタイムスループット
○パケット配信
○処理状態
○時間の経過に伴う交通量の傾向
○ビジュアルフローマッピング
これにより、目に見えないトラフィックが、実行可能な洞察へと変換されます。
6. 管理とオーケストレーション
ML-NPB-3440Lは、安定した安全な運用を実現するエンタープライズグレードの管理機能をサポートしています。
○Web GUI(HTTP/HTTPS)
○コンソール経由のCLI(RS232、115200、8、N、1)
○TELNET / SSH
○SNMP v1/v2c
○SYSLOG
○RADIUS / TACACS+認証
○ユーザー名/パスワードによるセキュリティ
○Mylinking Matrix-SDN可視化制御プラットフォームとの統合
すべての設定は直感的で再現性があり、大規模向けに設計されています。ネットワーク監視インフラストラクチャ.
7. 一般的な導入アーキテクチャ
ML-NPB-3440Lは、ほぼすべての企業およびデータセンターの監視ユースケースに対応しています。
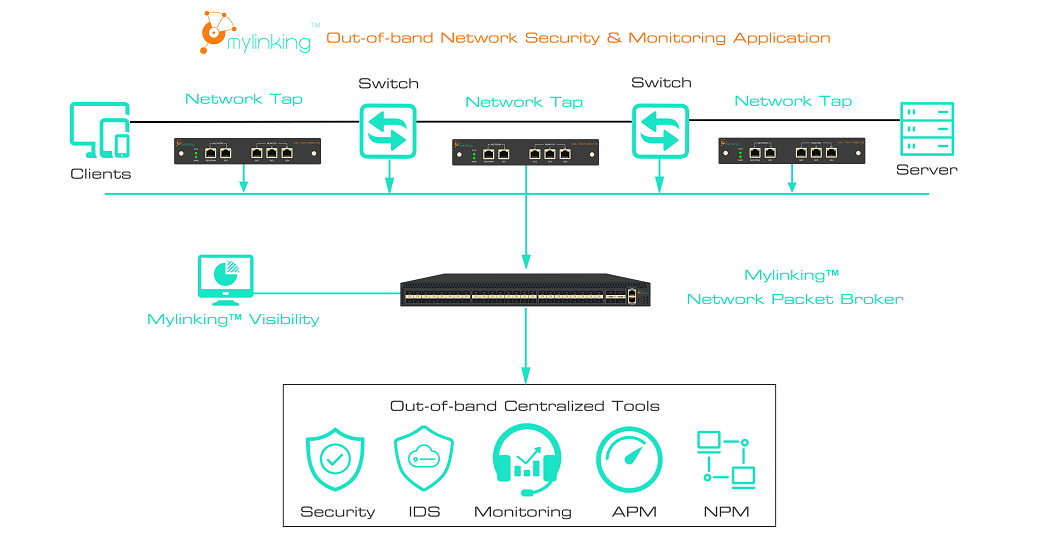
7.1 集中集約とレプリケーション
○複数のスイッチにわたるTAP/SPANからデータを収集します。
○40G/100Gアップリンクに集約
○IDS、NPM、APM、SIEM、フォレンジックに複製する
○ケーブル配線の混乱や工具の過剰使用を解消します
7.2 統合交通スケジューリング
○マルチレート入力(1G/10G/40G/100G)
○フィルタリング、スライス、ロードバランシング
○適切なツールに配布する
○単一の可観測性バックボーンを作成する
7.3 東西方向の交通視認性
○ToR / aggregation / core にデプロイします
○サーバー間の横方向トラフィックをキャプチャする
○VXLAN/GREのデカプセル化
○フィルタリングしてセキュリティツールに転送する
○死角をなくす
7.4 パケットスライシングとツールの最適化
○大量のトラフィックを分割する
○工具負荷を40~70%削減
○法医学的完全性を維持する
○工具の寿命と性能を向上させる
7.5 高速40G/100Gネットワーク監視
○フルラインレート100Gキャプチャ
○10G/25Gツールクラスタ間での負荷分散
○保証なし監視中のパケット損失
○コアとバックボーンの可視化に最適
8. 技術仕様の概要
| アイテム | 仕様 |
| 総容量 | 320Gbps全二重 |
| RJ45ポート | 16×10/100/1000M |
| SFP+ポート | 16×1/10GE |
| QSFP | 1×40GE |
| QSFP28 | 1×100GE(40GE互換) |
| 管理 | 1×10/100/1000M |
| デプロイメント | タップ+スパン/ミラー |
| 主な機能 | レプリケーション、集約、分散、フィルタリング、負荷分散、スライシング、タイムスタンプ、トンネル終端/ストリッピング、VLAN、優先度、冗長性 |
| トンネルサポート | VXLAN、GRE、ERSPAN、MPLS、GTP、IPinIP |
| 力 | 1+1 RPS AC/DCオプション |
| 寸法 | 1U、445mm × 505mm × 44mm |
| 温度 | 0~50℃ |
9. 結論:現代ネットワーク可視性の基盤
のMylinking ML-NPB-3440L ネットワークパケットブローカー可能性を再定義するネットワーク監視インフラストラクチャ解決することでツールの過剰利用, 東西方向の交通における死角、 そして監視中のパケット損失これにより、断片的で情報損失が多く不完全な監視を、信頼性が高く、高性能で、完全な可視性を備えた基盤へと変革します。
320Gbpsの容量、1G/10G/40G/100Gの混合レートインターフェース、高度なL2~L7インテリジェンス、および完全なトンネル処理を備えたML-NPB-3440Lは理想的なネットワーク可視化ソリューションのために:
○エンタープライズデータセンター
○キャリアグレードネットワーク
○金融サービス
○健康管理
○政府
○教育
○Eコマースとクラウドプラットフォーム
死角をなくし、パケット損失を止め、ツールの過剰利用をなくし、真に回復力のあるオブザーバビリティアーキテクチャを構築する準備ができているなら、Mylinking ML-NPB-3440L ネットワークパケットブローカーそれはあなたの基盤となるプラットフォームです。
投稿日時:2026年5月26日


